Domain server-clustern.de kaufen?
Wir ziehen mit dem Projekt
server-clustern.de um.
Sind Sie am Kauf der Domain
server-clustern.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain server-clustern.de kaufen?
Wie kann ich einen Minecraft-Server auf localhost ohne Sicherheitslücken freigeben?
Um einen Minecraft-Server auf localhost ohne Sicherheitslücken freizugeben, solltest du zunächst sicherstellen, dass du die neueste Version von Minecraft und des Servers verwendest. Stelle sicher, dass deine Firewall so konfiguriert ist, dass der Serververkehr zugelassen wird. Verwende auch starke Passwörter für den Serverzugriff und aktualisiere regelmäßig sowohl das Betriebssystem als auch den Server, um potenzielle Sicherheitslücken zu schließen. **
Hat MEGA.nz irgendwelche Sicherheitslücken?
Es gab in der Vergangenheit einige Sicherheitsvorfälle bei MEGA.nz, die auf Schwachstellen im System hinweisen. Zum Beispiel wurden im Jahr 2019 mehrere Benutzerkonten kompromittiert. Es ist jedoch wichtig zu beachten, dass keine Online-Plattform vollständig immun gegen Sicherheitslücken ist und es immer ein gewisses Risiko gibt. Es wird empfohlen, zusätzliche Sicherheitsmaßnahmen wie die Verwendung einer starken Passphrase und die Aktivierung der Zwei-Faktor-Authentifizierung zu ergreifen, um die Sicherheit der Daten zu erhöhen. **

Ähnliche Suchbegriffe für Sicherheitslücken
Top-Angebote
Produkte zum Begriff Sicherheitslücken:
-
Samsung MagicINFO Hosting Remote ManagementLizenz bietet zentrale Fernverwaltung für Samsung Digital Signage und ermöglicht die Fernüberwachung von Geräten mit 24/7 NOC-Bundling. Samsung MagicINFO Hosting Remote Management ist eine Netzwerksoftware-Fernverwaltungslizenz, die Vor-Ort-Besuche und Serviceeinsätze eliminieren soll, indem sie zentralen Remote-Service und Monitoring bereitstellt, mit Plattform-Synchronisierung mit Ihrem Unternehmens-CRM für einen vollständigen Überblick über Hardware und Bildschirminhalte. Produkttyp: Lizenz Kategorie: Netzwerksoftware - System- und Fernadministration Bundling: 24/7 NOC Lizenzierung: 1 Lizenz Zentraler Remote-Service zur Geräteüberwachung Synchronisiert mit dem Unternehmens-CRM für Hardware- und Inhaltsübersicht Unterstützt effiziente Abläufe, indem Signage-Hardware und angezeigte Inhalte von einer zentralen Lösung aus sichtbar und verwaltbar bleiben.221,22 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
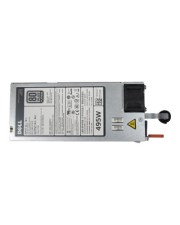
Dell Redundant Power Supply for PowerEdge Servers PC-/Server Netzteil Redundanz (463-0735)Produktbeschreibung: Dell - Stromversorgung Hot-Plug - 495 Watt, Gerätetyp: Stromversorgung Hot-Plug - Plug-In-Modul, Leistungskapazität: 495 Watt, Entwickelt für: PowerEdge T430 (495 Watt), T630 (495 Watt)92,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Ja, Garry's Mod hat Sicherheitslücken.
Ja, Garry's Mod hat Sicherheitslücken. Wie bei vielen anderen Computerspielen und Softwareprogrammen können auch in Garry's Mod Sicherheitsprobleme auftreten. Es ist wichtig, regelmäßige Updates zu installieren und Vorsicht walten zu lassen, um potenzielle Sicherheitsrisiken zu minimieren. Spieler sollten darauf achten, ihre Mods und Add-ons nur aus vertrauenswürdigen Quellen herunterzuladen, um das Risiko von Malware-Infektionen zu verringern. **
-
Was sind Sicherheitslücken bei Google?
Sicherheitslücken bei Google beziehen sich auf Schwachstellen in den verschiedenen Produkten und Diensten des Unternehmens, die von Angreifern ausgenutzt werden können, um unbefugten Zugriff auf Benutzerdaten zu erlangen oder andere schädliche Aktivitäten durchzuführen. Solche Lücken können beispielsweise durch fehlerhafte Programmierung, unzureichende Sicherheitsmaßnahmen oder menschliches Versagen entstehen. Google arbeitet kontinuierlich daran, diese Lücken zu identifizieren und zu beheben, um die Sicherheit seiner Nutzer zu gewährleisten. **
-
Was sind Sicherheitslücken in PHP?
Sicherheitslücken in PHP sind Schwachstellen im Code, die es einem Angreifer ermöglichen, unerwünschte Aktionen auszuführen oder auf vertrauliche Daten zuzugreifen. Beispiele für Sicherheitslücken in PHP sind Cross-Site Scripting (XSS), SQL-Injection, unsichere Dateiuploads oder unsichere Konfigurationseinstellungen. Um Sicherheitslücken zu vermeiden, ist es wichtig, sichere Programmierpraktiken zu verwenden, regelmäßig Sicherheitsupdates durchzuführen und sich über aktuelle Sicherheitsrisiken auf dem Laufenden zu halten. **
-
Wie findet man Sicherheitslücken auf Websites?
Es gibt verschiedene Methoden, um Sicherheitslücken auf Websites zu finden. Eine Möglichkeit ist das Durchführen von Penetrationstests, bei denen gezielt nach Schwachstellen gesucht wird. Auch das Scannen der Website mit automatisierten Tools kann potenzielle Sicherheitslücken aufdecken. Zudem ist es wichtig, regelmäßig Updates und Patches für die verwendete Software durchzuführen, um bekannte Sicherheitslücken zu schließen. **

Wie kann ich diese Sicherheitslücken beheben?
Um Sicherheitslücken zu beheben, sollten Sie zunächst die Ursache der Lücken identifizieren. Dies kann durch eine gründliche Überprüfung des Systems oder der Anwendung erfolgen. Anschließend können Sie geeignete Maßnahmen ergreifen, wie z.B. das Aktualisieren von Software, das Patchen von Schwachstellen, das Stärken von Passwörtern oder das Implementieren von Firewalls und anderen Sicherheitsmaßnahmen. Es ist auch wichtig, regelmäßige Sicherheitsüberprüfungen durchzuführen und auf dem neuesten Stand zu bleiben, was aktuelle Bedrohungen und Sicherheitspraktiken betrifft. **
Wie können Unternehmen ihre Systeme vor Sicherheitslücken schützen? Was sind die häufigsten Ursachen für Sicherheitslücken in Software?
Unternehmen können ihre Systeme vor Sicherheitslücken schützen, indem sie regelmäßige Sicherheitsupdates durchführen, starke Passwörter verwenden und Mitarbeiter im Umgang mit sensiblen Daten schulen. Die häufigsten Ursachen für Sicherheitslücken in Software sind unsichere Codierung, mangelnde Überprüfung von Eingaben und unzureichende Zugriffskontrollen. **
Top-Angebote
Produkte zum Begriff Sicherheitslücken:
-
Inter-Tech Server-Netzteil R2A-DV1200-N 2U 1200W Redundanz (99997004)Produktbeschreibung: ASPOWER R2A-DV1200-N - Netzteil - 1200 Watt, Ger?tetyp: Netzteil - Plug-In-Modul, Rack-Gr??e: 2U, 80-PLUS-Zertifizierung: 80 PLUS Platinum, Gewicht: 3,11 kg, Eingangsspannung: Wechselstrom 100-240 V, Ausgangsspannung: +3.3, +5, ?12 V, Leistungskapazit?t: 1200 Watt, Redundante Stromversorgung: Ja, Ausgangsstrom: +3.3V - 25 A +5V - 25 A +12V - 97 A -12V - 1 A +5VSB - 4 A, Abmessungen (Breite x Tiefe x H?he): 10 cm x 27 cm x 8,4 cm456,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
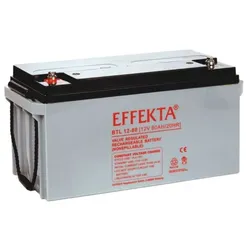
Effekta BTL 12-80 AGM Akku 12V 80Ah – passend für USV, Rechenzentrum, Server & TelekomEffekta BTL 12-80 AGM Akku 12V 80Ah – passend für USV, Rechenzentrum, Server & Telekom Der Effekta BTL 12-80 ist ein langlebig ausgelegter AGM-Bleiakku mit 12 V, 80 Ah und 960 Wh . Die BTL-Serie ist auf zuverlässige Standby-, Puffer- und Notstromversorgung ausgerichtet. Diese Ausführung passt besonders für usv- und notstromanlagen, sofern Gehäuseformat, M6-Schraubanschluss und Ladetechnik übereinstimmen. Passend für diese Anwendungen Die Kombination aus hoher Energiereserve, wartungsfreier VRLA-Technologie und robuster Anschlussausführung ist besonders für folgende professionelle Einsatzfelder geeignet: USV- und Notstromanlagen Rechenzentrum, Server und Telekommunikation Sicherheits- und Brandmeldesysteme Industrie- und Pufferstromversorgung Kompatible Akkus und mögliche Ersatztypen Je nach Geräteausführung kann dieser Akku als Ersatz oder Alternative zu folgenden Batterietypen geeignet sein: Multipower MP80-12 Q-Batteries 12LS-80 vergleichbare 12-V-/80-Ah-AGM-Akkus mit 350 × 167 × 183 mm und M6 Wichtig: Bei großen AGM-Akkus können trotz gleicher Kapazität erhebliche Unterschiede bei Gehäuselänge, Gesamthöhe, Anschlussposition und Gewinde bestehen. Für einen sicheren Austausch müssen alle Einbaumerkmale exakt verglichen werden. Technische Daten Hersteller: Effekta Modell: BTL 12-80 Produktart: AGM-Bleiakku / VRLA-Akku Technologie: AGM / Blei-Vlies / VRLA Nennspannung: 12 V Nennkapazität: 80 Ah Energieinhalt: 960 Wh Abmessungen L × B × H: 350 × 167 × 183 mm Gesamthöhe Anschluss: M6-Schraubanschluss Gewicht: ca. 24 kg Lieferumfang: 1x Effekta BTL 12-80 AGM-Akku 12V 80 Ah BTL-Langzeitserie für stationäre Energieversorgung Die BTL-Serie ist für professionelle Standby-Anwendungen mit erhöhtem Anspruch an Zuverlässigkeit und Gebrauchsdauer konzipiert. Die tatsächliche Lebensdauer hängt von Temperatur, Ladespannung, Entladetiefe und Wartungsbedingungen der Anlage ab. Wartungsfreie AGM-Technologie Der Elektrolyt ist in einem Glasfaservlies gebunden. Dadurch ist der Akku verschlossen, ventilreguliert und im normalen Betrieb wartungsfrei hinsichtlich des Nachfüllens von Wasser. Die robuste VRLA-Bauweise unterstützt eine zuverlässige Stromversorgung in der jeweils vorgesehenen Standby- oder Zyklenanwendung. Passform vor der Bestellung sicher prüfen Vergleichen Sie vor dem Kauf unbedingt Spannung, Kapazität, Maße, Anschluss, Polung, Halterung und Ladetechnik mit dem vorhandenen Akku. Die Geräte- oder Referenzbezeichnung allein reicht nicht aus, weil Hersteller innerhalb einer Baureihe unterschiedliche Batterieausführungen verwenden können. Lieferumfang 1x Effekta BTL 12-80 AGM-Akku 12V 80 Ah179,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Samsung MagicINFO Hosting Remote ManagementLizenz bietet zentrale Fernverwaltung für Samsung Digital Signage und ermöglicht die Fernüberwachung von Geräten mit 24/7 NOC-Bundling. Samsung MagicINFO Hosting Remote Management ist eine Netzwerksoftware-Fernverwaltungslizenz, die Vor-Ort-Besuche und Serviceeinsätze eliminieren soll, indem sie zentralen Remote-Service und Monitoring bereitstellt, mit Plattform-Synchronisierung mit Ihrem Unternehmens-CRM für einen vollständigen Überblick über Hardware und Bildschirminhalte. Produkttyp: Lizenz Kategorie: Netzwerksoftware - System- und Fernadministration Bundling: 24/7 NOC Lizenzierung: 1 Lizenz Zentraler Remote-Service zur Geräteüberwachung Synchronisiert mit dem Unternehmens-CRM für Hardware- und Inhaltsübersicht Unterstützt effiziente Abläufe, indem Signage-Hardware und angezeigte Inhalte von einer zentralen Lösung aus sichtbar und verwaltbar bleiben.221,22 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich einen Minecraft-Server auf localhost ohne Sicherheitslücken freigeben?
Um einen Minecraft-Server auf localhost ohne Sicherheitslücken freizugeben, solltest du zunächst sicherstellen, dass du die neueste Version von Minecraft und des Servers verwendest. Stelle sicher, dass deine Firewall so konfiguriert ist, dass der Serververkehr zugelassen wird. Verwende auch starke Passwörter für den Serverzugriff und aktualisiere regelmäßig sowohl das Betriebssystem als auch den Server, um potenzielle Sicherheitslücken zu schließen. **
-
Hat MEGA.nz irgendwelche Sicherheitslücken?
Es gab in der Vergangenheit einige Sicherheitsvorfälle bei MEGA.nz, die auf Schwachstellen im System hinweisen. Zum Beispiel wurden im Jahr 2019 mehrere Benutzerkonten kompromittiert. Es ist jedoch wichtig zu beachten, dass keine Online-Plattform vollständig immun gegen Sicherheitslücken ist und es immer ein gewisses Risiko gibt. Es wird empfohlen, zusätzliche Sicherheitsmaßnahmen wie die Verwendung einer starken Passphrase und die Aktivierung der Zwei-Faktor-Authentifizierung zu ergreifen, um die Sicherheit der Daten zu erhöhen. **
-
Ja, Garry's Mod hat Sicherheitslücken.
Ja, Garry's Mod hat Sicherheitslücken. Wie bei vielen anderen Computerspielen und Softwareprogrammen können auch in Garry's Mod Sicherheitsprobleme auftreten. Es ist wichtig, regelmäßige Updates zu installieren und Vorsicht walten zu lassen, um potenzielle Sicherheitsrisiken zu minimieren. Spieler sollten darauf achten, ihre Mods und Add-ons nur aus vertrauenswürdigen Quellen herunterzuladen, um das Risiko von Malware-Infektionen zu verringern. **
-
Was sind Sicherheitslücken bei Google?
Sicherheitslücken bei Google beziehen sich auf Schwachstellen in den verschiedenen Produkten und Diensten des Unternehmens, die von Angreifern ausgenutzt werden können, um unbefugten Zugriff auf Benutzerdaten zu erlangen oder andere schädliche Aktivitäten durchzuführen. Solche Lücken können beispielsweise durch fehlerhafte Programmierung, unzureichende Sicherheitsmaßnahmen oder menschliches Versagen entstehen. Google arbeitet kontinuierlich daran, diese Lücken zu identifizieren und zu beheben, um die Sicherheit seiner Nutzer zu gewährleisten. **
Ähnliche Suchbegriffe für Sicherheitslücken
-
Dell Redundant Power Supply for PowerEdge Servers PC-/Server Netzteil Redundanz (463-0735)Produktbeschreibung: Dell - Stromversorgung Hot-Plug - 495 Watt, Gerätetyp: Stromversorgung Hot-Plug - Plug-In-Modul, Leistungskapazität: 495 Watt, Entwickelt für: PowerEdge T430 (495 Watt), T630 (495 Watt)92,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Puls Redundanz Modul YR80.241Spannungsart der Versorgungsspannung=DCMax. Ausgangsstrom 1=80 AAusgangsspannung einstellbar=jaNennwert Ausgangsspannung 1=24 VKurzschlussfest=jaBemessungsversorgungsspannung bei DC=24..28 VAusführung des elektrischen Anschlusses=SchraubanschlussTragschienenmontage möglich=jaWandmontage möglich=neinGeeignet für Reiheneinbau=jaDirektmontage möglich=neinBreite=46 mmHöhe=124 mmTiefe=127 mmSchutzart (IP)=IP20207,32 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Was sind Sicherheitslücken in PHP?
Sicherheitslücken in PHP sind Schwachstellen im Code, die es einem Angreifer ermöglichen, unerwünschte Aktionen auszuführen oder auf vertrauliche Daten zuzugreifen. Beispiele für Sicherheitslücken in PHP sind Cross-Site Scripting (XSS), SQL-Injection, unsichere Dateiuploads oder unsichere Konfigurationseinstellungen. Um Sicherheitslücken zu vermeiden, ist es wichtig, sichere Programmierpraktiken zu verwenden, regelmäßig Sicherheitsupdates durchzuführen und sich über aktuelle Sicherheitsrisiken auf dem Laufenden zu halten. **
-
Wie findet man Sicherheitslücken auf Websites?
Es gibt verschiedene Methoden, um Sicherheitslücken auf Websites zu finden. Eine Möglichkeit ist das Durchführen von Penetrationstests, bei denen gezielt nach Schwachstellen gesucht wird. Auch das Scannen der Website mit automatisierten Tools kann potenzielle Sicherheitslücken aufdecken. Zudem ist es wichtig, regelmäßig Updates und Patches für die verwendete Software durchzuführen, um bekannte Sicherheitslücken zu schließen. **
-
Wie kann ich diese Sicherheitslücken beheben?
Um Sicherheitslücken zu beheben, sollten Sie zunächst die Ursache der Lücken identifizieren. Dies kann durch eine gründliche Überprüfung des Systems oder der Anwendung erfolgen. Anschließend können Sie geeignete Maßnahmen ergreifen, wie z.B. das Aktualisieren von Software, das Patchen von Schwachstellen, das Stärken von Passwörtern oder das Implementieren von Firewalls und anderen Sicherheitsmaßnahmen. Es ist auch wichtig, regelmäßige Sicherheitsüberprüfungen durchzuführen und auf dem neuesten Stand zu bleiben, was aktuelle Bedrohungen und Sicherheitspraktiken betrifft. **
-
Wie können Unternehmen ihre Systeme vor Sicherheitslücken schützen? Was sind die häufigsten Ursachen für Sicherheitslücken in Software?
Unternehmen können ihre Systeme vor Sicherheitslücken schützen, indem sie regelmäßige Sicherheitsupdates durchführen, starke Passwörter verwenden und Mitarbeiter im Umgang mit sensiblen Daten schulen. Die häufigsten Ursachen für Sicherheitslücken in Software sind unsichere Codierung, mangelnde Überprüfung von Eingaben und unzureichende Zugriffskontrollen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.